Domain zeiterfassungsuhren.de kaufen?
Wir ziehen mit dem Projekt
zeiterfassungsuhren.de um.
Sind Sie am Kauf der Domain
zeiterfassungsuhren.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zeiterfassungsuhren.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **

Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
Arbeitszeiterfassung in Zeiten des mobilen Arbeitens. Wie Unternehmen und Beschäftigte mit Arbeitszeit im Homeoffice umgehen, Taschenbuch vonArbeitszeiterfassung In Zeiten Des Mobilen Arbeitens. Wie Unternehmen Und Beschäftigte Mit Arbeitszeit Im Homeoffice Umgehen, Taschenbuch Von Katharina Feigl, Science Factory, 978-3-96487-284-5, Seitenanzahl: 11647,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
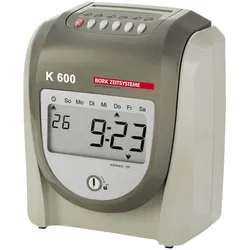
Bürk Mobatime K 600 StempeluhrDas BÜRK MOBATIME Zeiterfassungsgerät K 600 zeichnet sich durch seinen hohen Bedienkomfort sowie ein sehr gutes aus! Mit automatischem Stempel bei Karteneinzug und -Ausgabe. Auf dem großen Display können Sie bequem die Uhrzeit, den Wochentag und das Datum ablesen. Bei seitenverkehrter Einführung erfolgt eine Rückgabe ohne Zeitregistrierung, gleichzeitig ertönt ein kurzes Signal. Die Datumsfortschaltung erfolgt zu jedem beliebigen Zeitpunkt. Die Sommer-/Winterzeit-Umschaltung erfolgt automatisch. Folgende Funktionen können eingestellt bzw. programmiert werden: 4 verschiedene Druckformate: Datum/24 Stunden, Wochentag/24 Stunden, Datum/12 Stunden oder Wochentag/12 Stunden. Eine Zeitregistrierung ist in Std. und Min. oder in Std./1/100 Min. wählbar. Wählen Sie zwischen Abrechnungsperioden: monatlich, wöchentlich oder 2-wöchentlich. Übrigens: Nach Netzanschluss ist das BÜRK MOBATIME Zeiterfassungsgerät K 600 sofort betriebsbereit. Achtung! Stempelkarten sind nicht im Lieferumfang enthalten,311,97 €*Versand: 6,53 €Sichere Weiterleitung zum Anbieter


-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
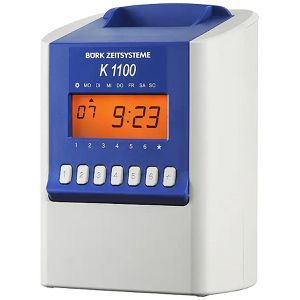
Bürk Zeiterfassungssystem K 1100, Stempeluhr, LC-DisplayBeleuchtetes Display mit Uhrzeit-, Datum- und Wochenanzeige 6 verschiedene Druckformate einstellbar Beleuchtete aktive Druckspalte 3 Abrechnungsperioden einstellbar - monatlich, wöchentlich, 2-wöchentlich Automatischer Stempelkarteneinzug und -auszug sowie Sommer- und Winterzeitumschaltung Kennzeichnung bei Kernzeitverletzung und bei Nutzung der Übernachtfunktion Frei programmierbare Signaleinrichtung sowie potentialfreier Relais-Kontakt Passwortschutz einstellbar 3 Jahre Datensicherung bei Stromausfall Hochschlagfestes Kunststoffgehäuse mit Schloss Garantie: 4 Jahre Herstellergarantie Maße: 244 x 175 x 132 mm (HxBxT) Merkmale: An-/Abmeldung: Stempelkarte Datenübertragung: Stempelkarte362,95 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Bürk Zeiterfassungssystem K 600, Stempeluhr, LC-DisplayMerkmale: An-/Abmeldung: Stempelkarte Datenübertragung: Stempelkarte weitere Produktinformationen: Terminalkapazität: 100 Mitarbeiter Funktionen: Anwesenheitszeiterfassung Maße Terminal: 19 x 22,5 x 10,5 cm (BxHxT) Lieferung: inkl. Netzkabel 1,8 m, Wandbefestigung, 2 Schlüssel sonstiges: LC-Display mit Uhrzeit-, Datum- und Wochentagsanzeige, beleuchtete Druckspalte, automatische Sommer- und Winterzeitumstellung, automatischer Karteneinzug und Karten-Ausgabe und Seitenerkennung, 4 programmierbare Druckformate, Zeitregistrierung in Std. und Min. oder Std./ 1/100 Min., Datumsfortschaltung zu jedem beliebigem Zeitpunkt, verschiedene Abrechnungsperioden, Rotdruck bei Kernzeitverletzung285,99 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Arbeitszeiterfassung in Zeiten des mobilen Arbeitens. Wie Unternehmen und Beschäftigte mit Arbeitszeit im Homeoffice umgehen, Taschenbuch vonArbeitszeiterfassung In Zeiten Des Mobilen Arbeitens. Wie Unternehmen Und Beschäftigte Mit Arbeitszeit Im Homeoffice Umgehen, Taschenbuch Von Katharina Feigl, Science Factory, 978-3-96487-284-5, Seitenanzahl: 11647,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
Ähnliche Suchbegriffe für Wireshark
-
Bürk Mobatime K 600 StempeluhrDas BÜRK MOBATIME Zeiterfassungsgerät K 600 zeichnet sich durch seinen hohen Bedienkomfort sowie ein sehr gutes aus! Mit automatischem Stempel bei Karteneinzug und -Ausgabe. Auf dem großen Display können Sie bequem die Uhrzeit, den Wochentag und das Datum ablesen. Bei seitenverkehrter Einführung erfolgt eine Rückgabe ohne Zeitregistrierung, gleichzeitig ertönt ein kurzes Signal. Die Datumsfortschaltung erfolgt zu jedem beliebigen Zeitpunkt. Die Sommer-/Winterzeit-Umschaltung erfolgt automatisch. Folgende Funktionen können eingestellt bzw. programmiert werden: 4 verschiedene Druckformate: Datum/24 Stunden, Wochentag/24 Stunden, Datum/12 Stunden oder Wochentag/12 Stunden. Eine Zeitregistrierung ist in Std. und Min. oder in Std./1/100 Min. wählbar. Wählen Sie zwischen Abrechnungsperioden: monatlich, wöchentlich oder 2-wöchentlich. Übrigens: Nach Netzanschluss ist das BÜRK MOBATIME Zeiterfassungsgerät K 600 sofort betriebsbereit. Achtung! Stempelkarten sind nicht im Lieferumfang enthalten,311,97 €*Versand: 6,53 €Sichere Weiterleitung zum Anbieter
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.